GOhack26: KI, Vertrauen und die Kraft des Austauschs
Was passiert, wenn Ethical Hacker, Security-Verantwortliche, Forschende, Entscheidungsträger und Nachwuchstalente zusammenkommen? Am GOhack26 wurde deutlich, wie wertvoll der Austausch über Fachgrenzen hinweg ist. Zwei Tage lang standen an der FFHS Gleisarena in Zürich aktuelle Cyberrisiken, neue Technologien und vor allem die Menschen dahinter im Mittelpunkt.
Am 29. und 30. Oktober 2026 traf sich die Schweizer Cybersecurity-Community an der FFHS Gleisarena in Zürich zur vierten Ausgabe von GOhack. Das Programm verband Talks und Workshops mit einem Symposium zu strategischen Cyberrisiken und einer Live Bug Bounty Challenge, bei der Ethical Hacker reale Systeme auf Schwachstellen untersuchten.
Was GOhack besonders macht, ist die Vielfalt der Menschen und Perspektiven. Während Ethical Hacker in einem Raum nach Schwachstellen suchten, diskutierten nebenan CISOs und Führungskräfte über Cyberrisiken und Governance. Studierende trafen auf erfahrene Security-Spezialisten, technische Expertinnen auf Entscheidungsträger aus der Wirtschaft. Denn viele der heutigen Cybersecurity-Herausforderungen lassen sich weder ausschliesslich technisch noch rein organisatorisch lösen.
The Enemy Within: Wenn Vertrauen zur Angriffsfläche wird
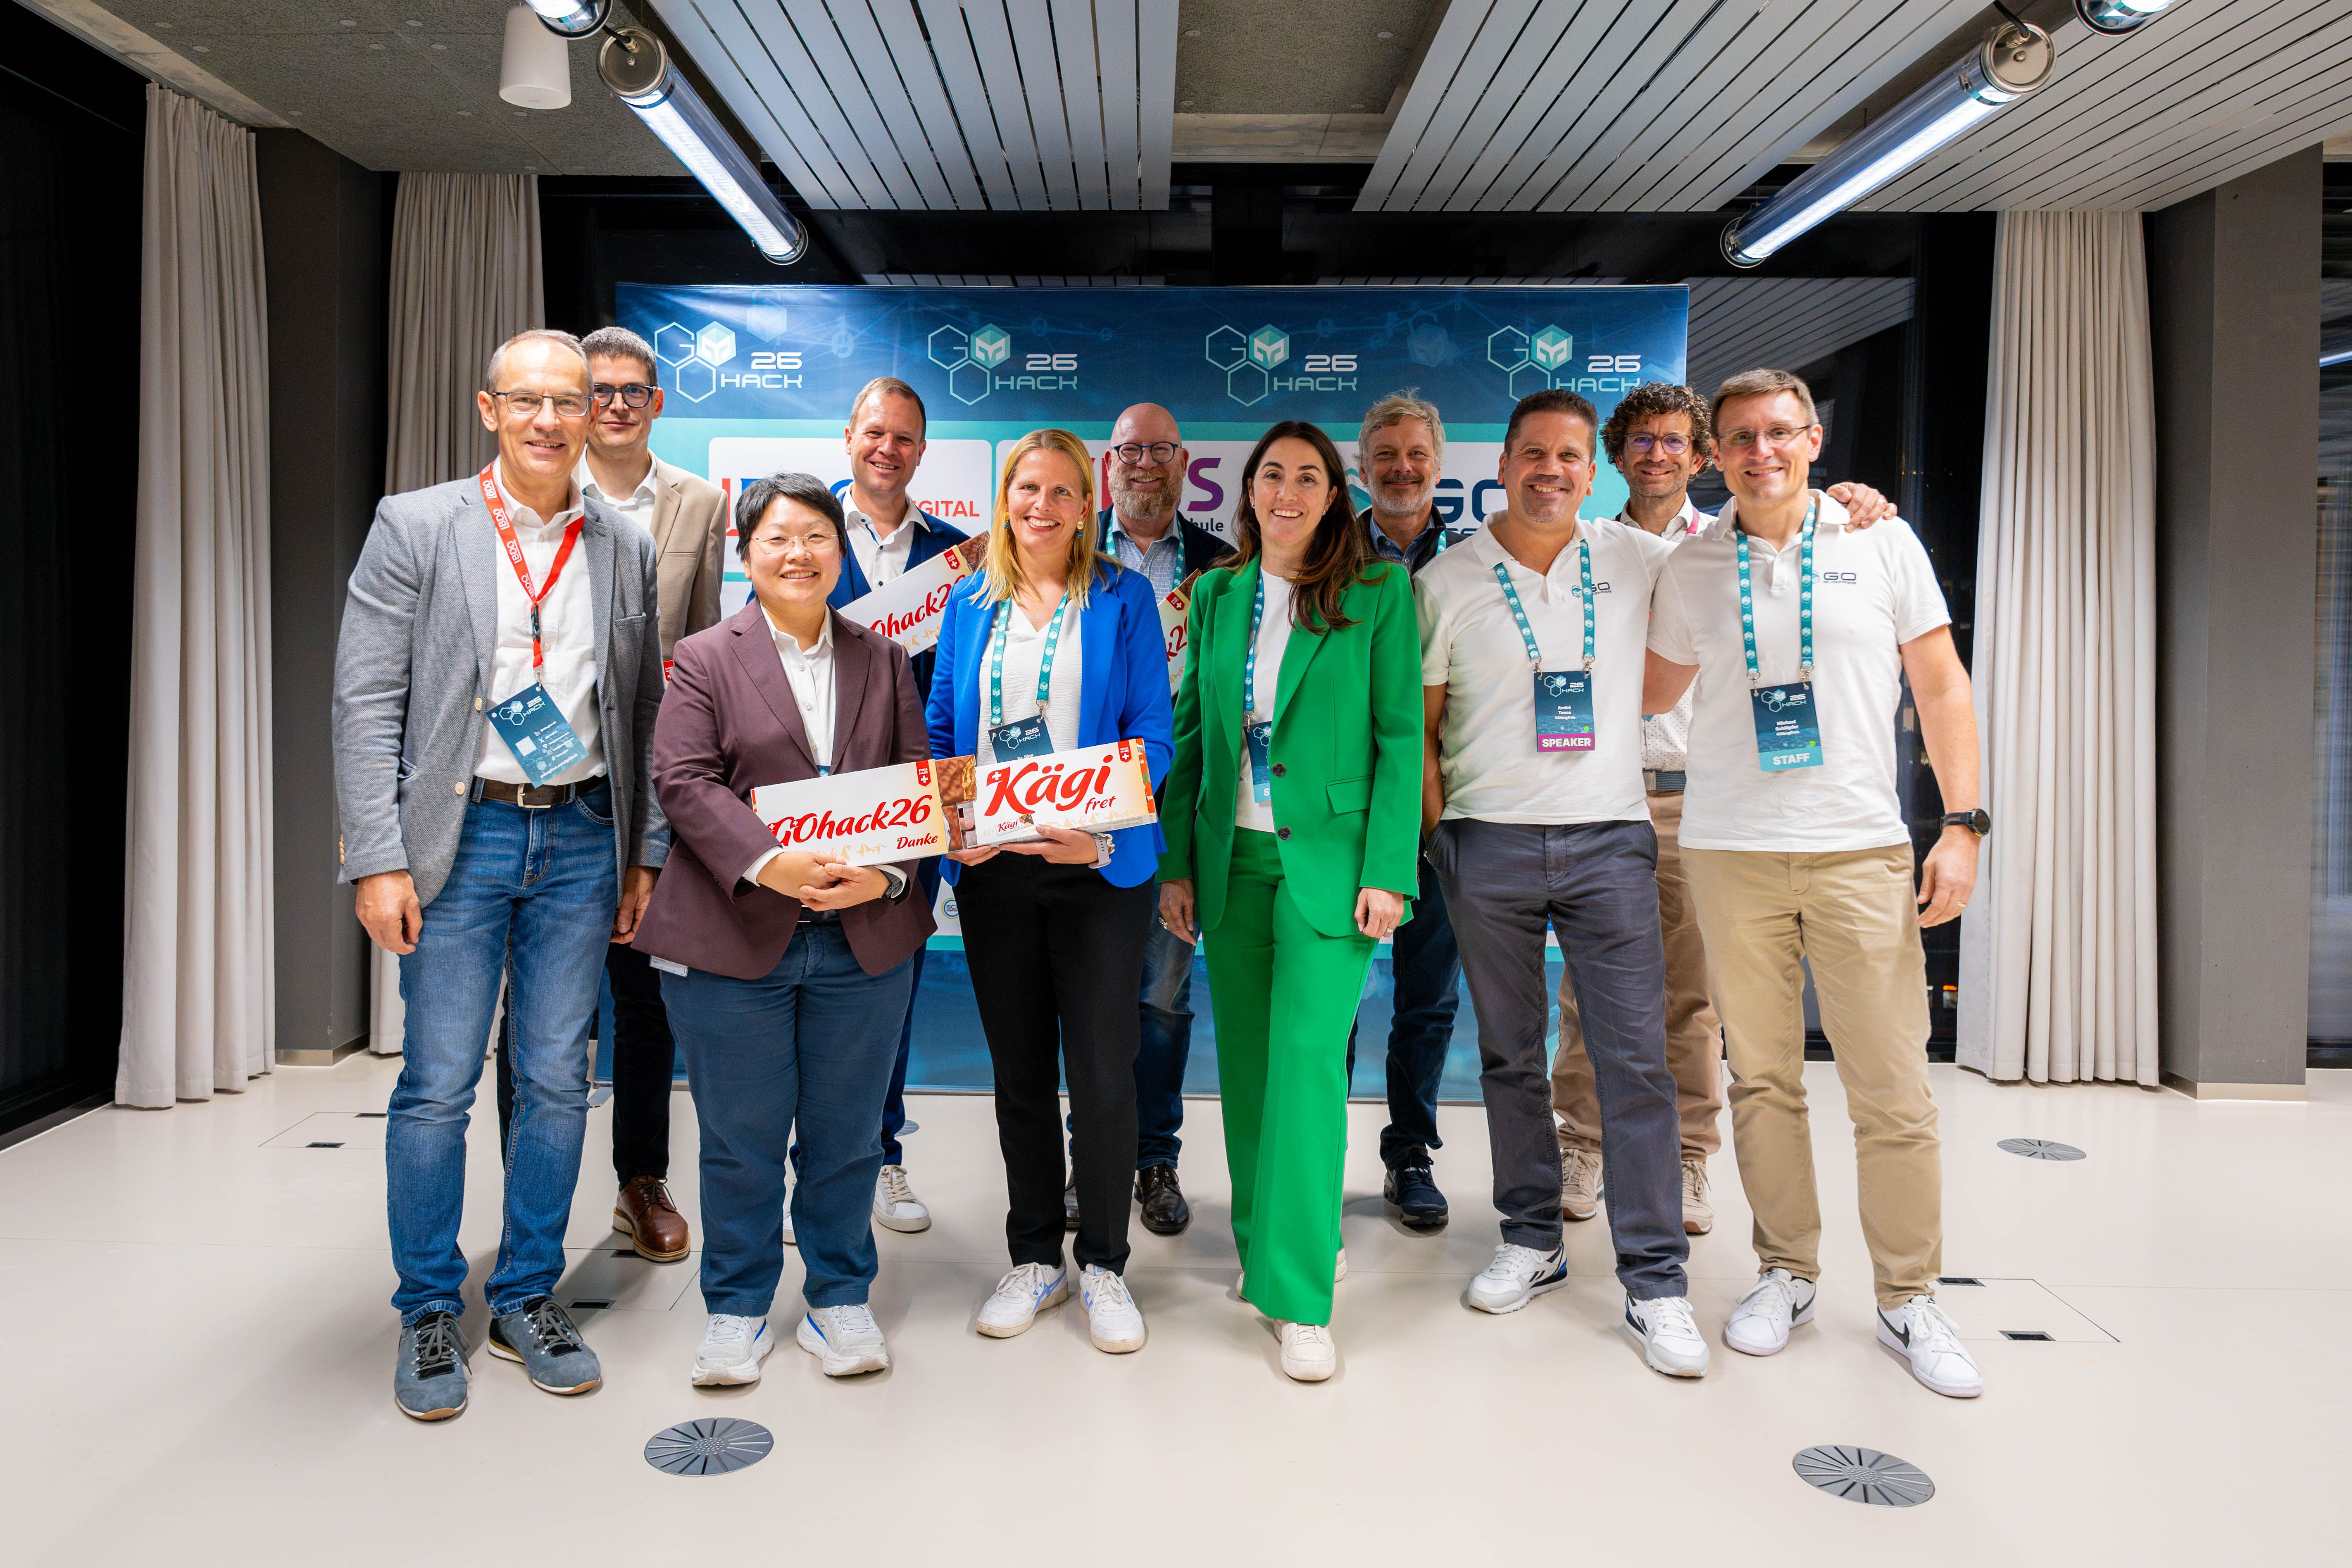
Das Symposium am Donnerstagabend stand unter dem Leitthema «The Enemy Within: Lieferketten, Insider, KI». Im Zentrum stand die Frage, wie Unternehmen mit Risiken umgehen können, die dort entstehen, wo Vertrauen eigentlich selbstverständlich ist.
Roman Hüssy vom Bundesamt für Cybersicherheit (BACS) ordnete aktuelle Bedrohungen aus nationaler Perspektive ein. Bemerkenswert: Bis zum Zeitpunkt des Symposiums waren dem BACS noch keine Sicherheitsvorfälle im Zusammenhang mit KI-Agenten gemeldet worden. Das bedeutet allerdings nicht, dass es keine solchen Vorfälle gibt.
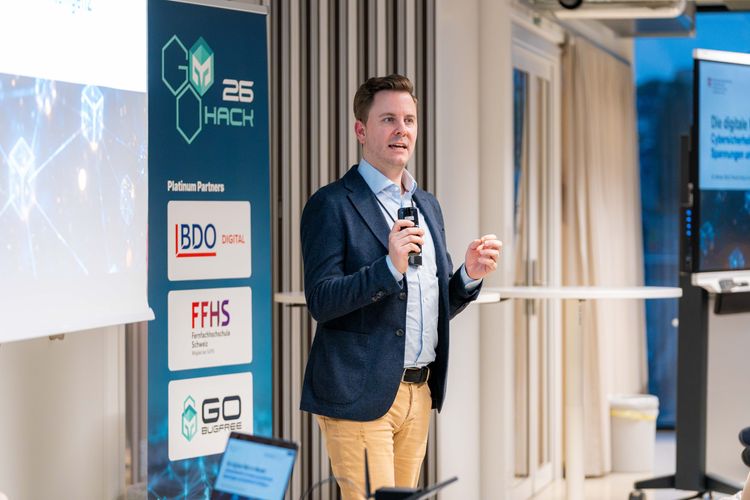
Silvan Schellenberg von UBS zeigte anhand eines realen Insider-Angriffs, wie verheerend der Missbrauch von Zugriffsrechten sein kann. Der Täter musste keine Sicherheitslücke suchen, denn durch seine Position innerhalb des Unternehmens verfügte er bereits über die notwendigen Berechtigungen. Obwohl der Fall rund 25 Jahre zurückliegt, ist die Problematik heute aktueller denn je.
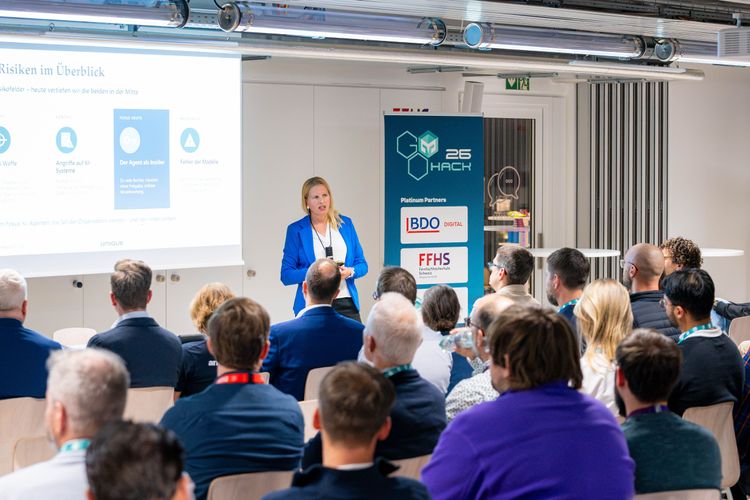
Doch mit KI-Agenten entsteht eine neue Form des Insider-Risikos. Dr. Sina Wulfmeyer von Unique AI beleuchtete, wie KI-Agenten zunehmend selbstständig Aufgaben übernehmen und dabei Zugriff auf sensible Daten und Systeme erhalten. Wer kontrolliert ihre Entscheidungen? Und wer trägt die Verantwortung, wenn etwas schiefgeht?
Auch die Software-Lieferkette stand im Fokus. Dr. Stefan Lüders vom CERN zeigte, wie schwierig es ist, den Überblick über sämtliche eingesetzten Software-Komponenten und ihre Abhängigkeiten zu behalten.
Bei aller Unterschiedlichkeit der Vorträge zeichnete sich eine gemeinsame Botschaft ab: Vertrauen ist notwendig, darf aber nicht mit fehlender Kontrolle verwechselt werden. Unternehmen müssen ihre Abhängigkeiten kennen, Zugriffsrechte hinterfragen und Verantwortung auch dort übernehmen, wo Aufgaben an Dritte oder KI-Systeme delegiert werden.
KI überall. Aber ohne Menschen geht es nicht.
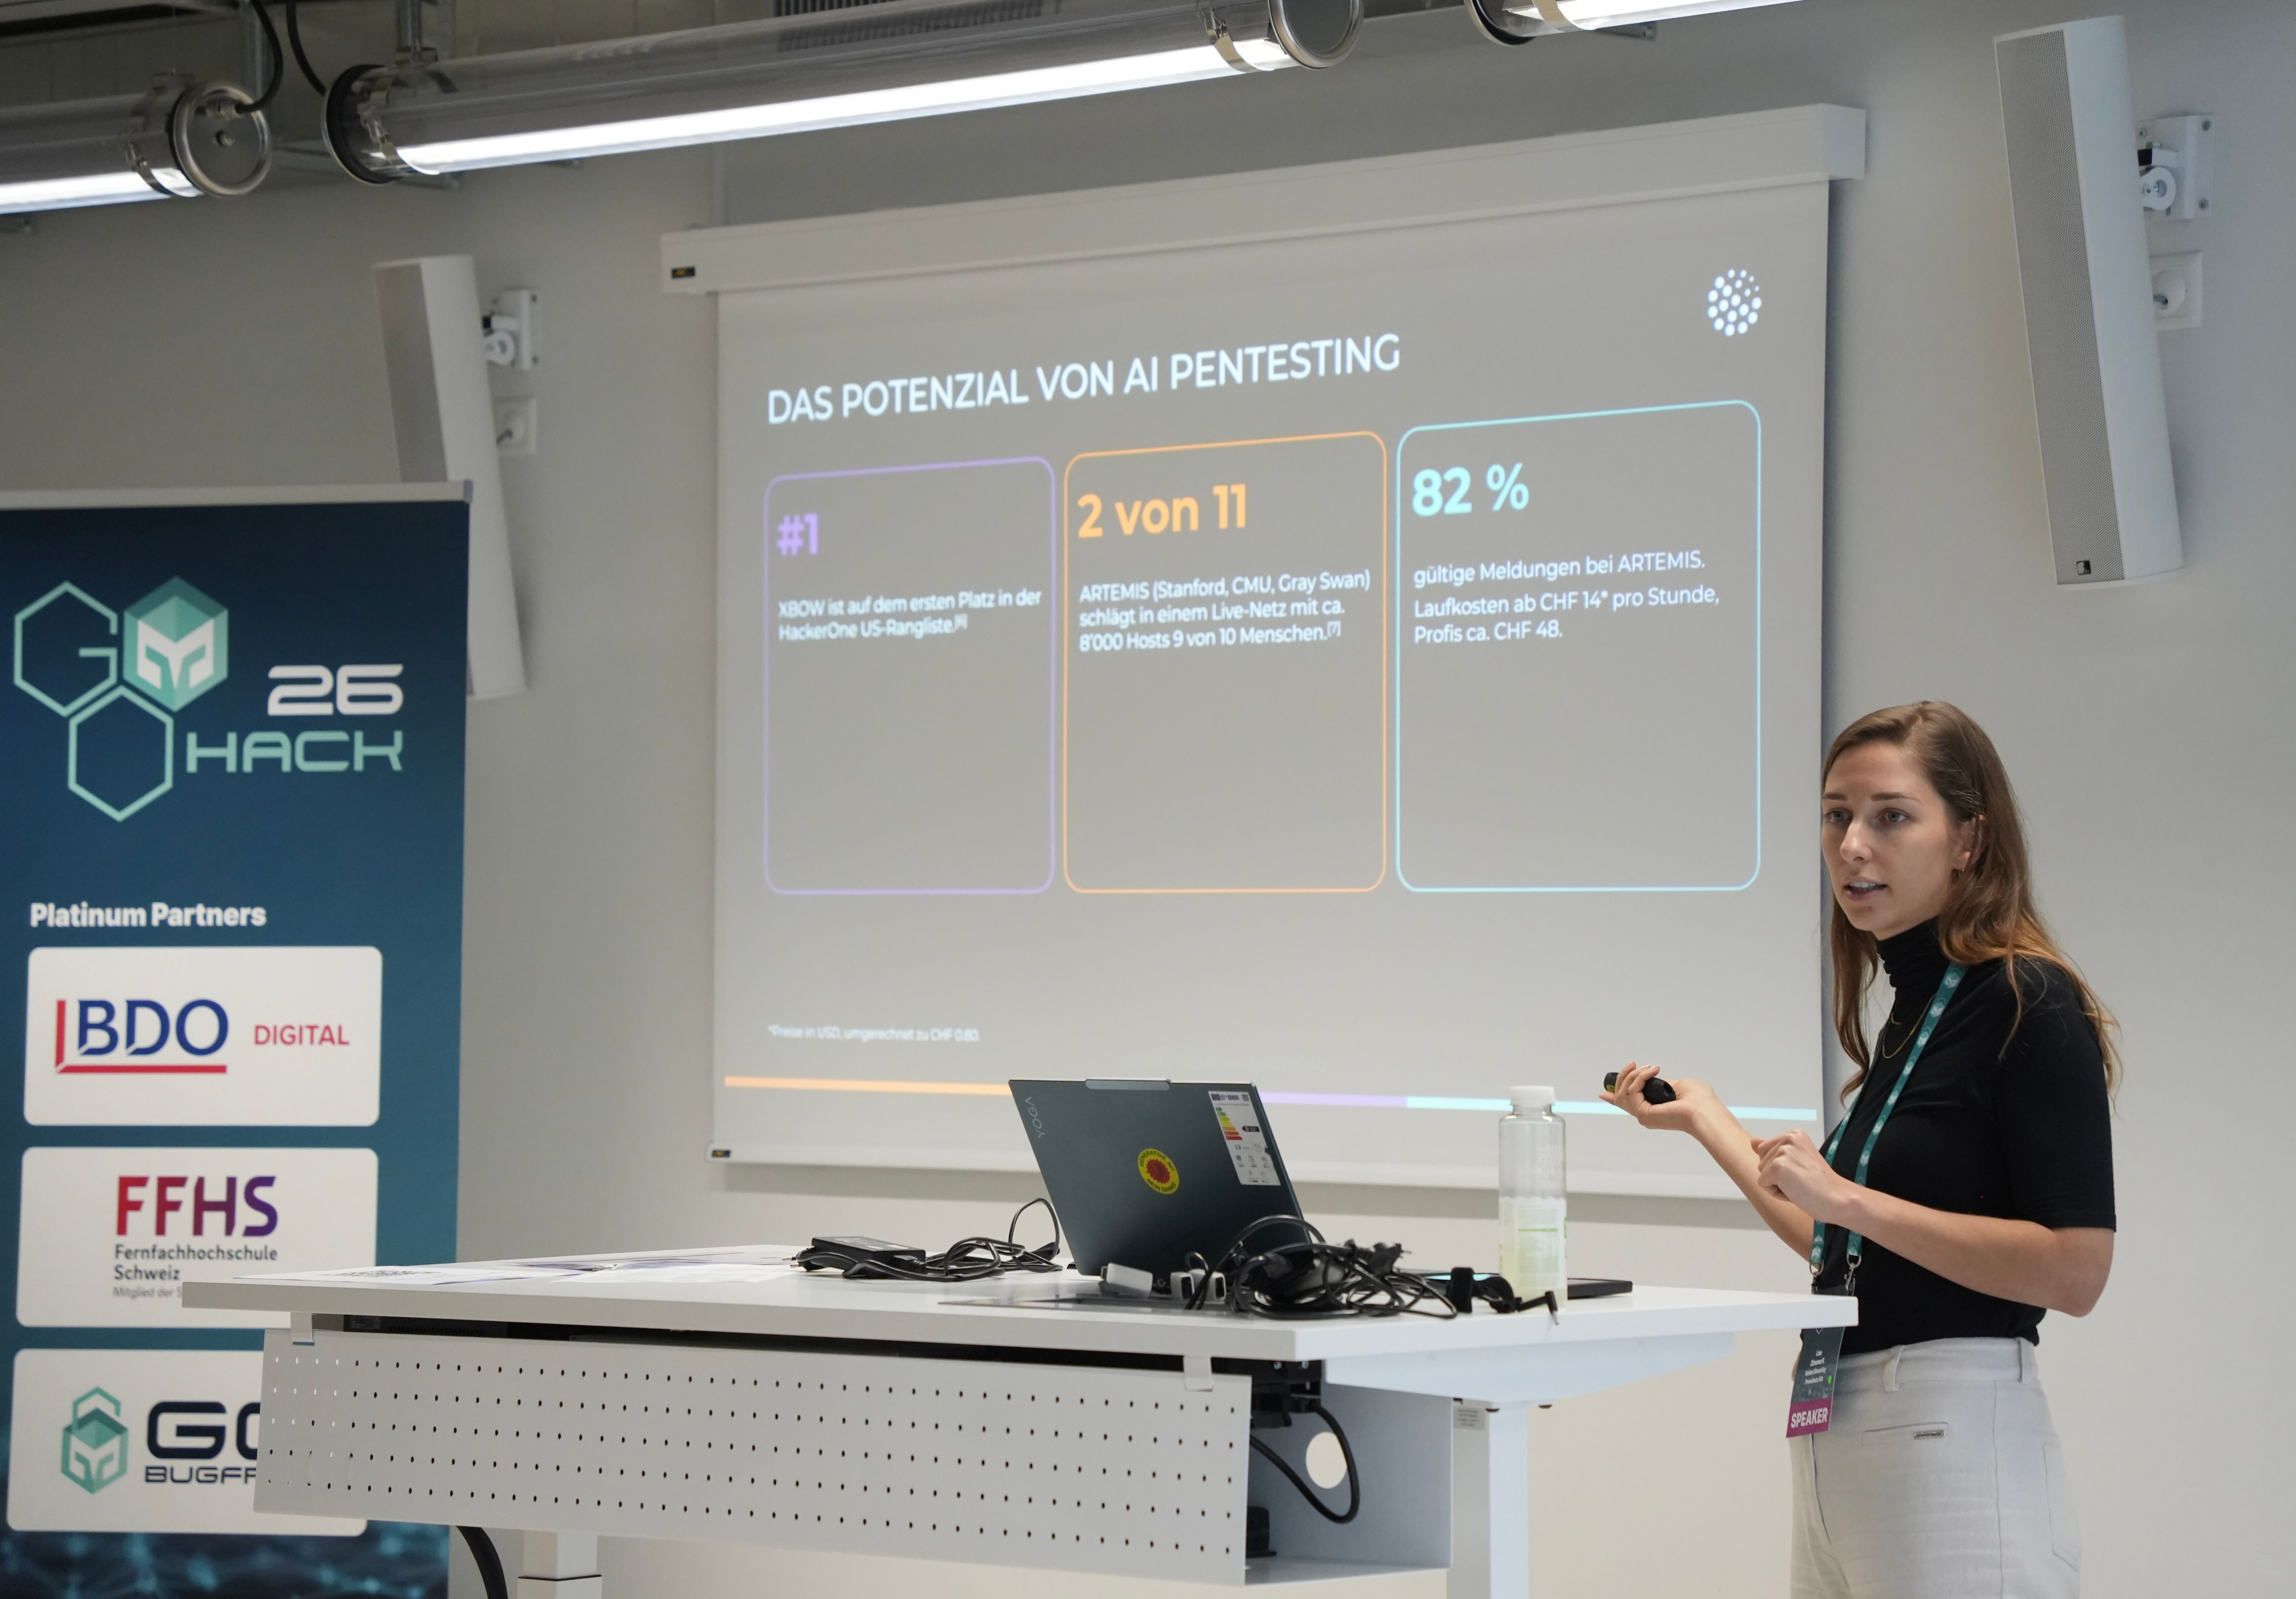
Künstliche Intelligenz war nicht nur am Symposium eines der dominierenden Themen. Auch im EDU-Programm ging es immer wieder um die Chancen und Risiken von KI: von autonomen Security-Agenten über KI-gestütztes Pentesting bis hin zur Analyse von Bedrohungen und Software-Lieferketten.
KI verändert bereits heute die Arbeit von Security-Teams. Sie kann repetitive Aufgaben übernehmen, grosse Datenmengen analysieren und neue Möglichkeiten bei der Erkennung von Schwachstellen eröffnen. Gleichzeitig entstehen neue Angriffsflächen, und auch Angreifer nutzen KI für immer überzeugendere Attacken.
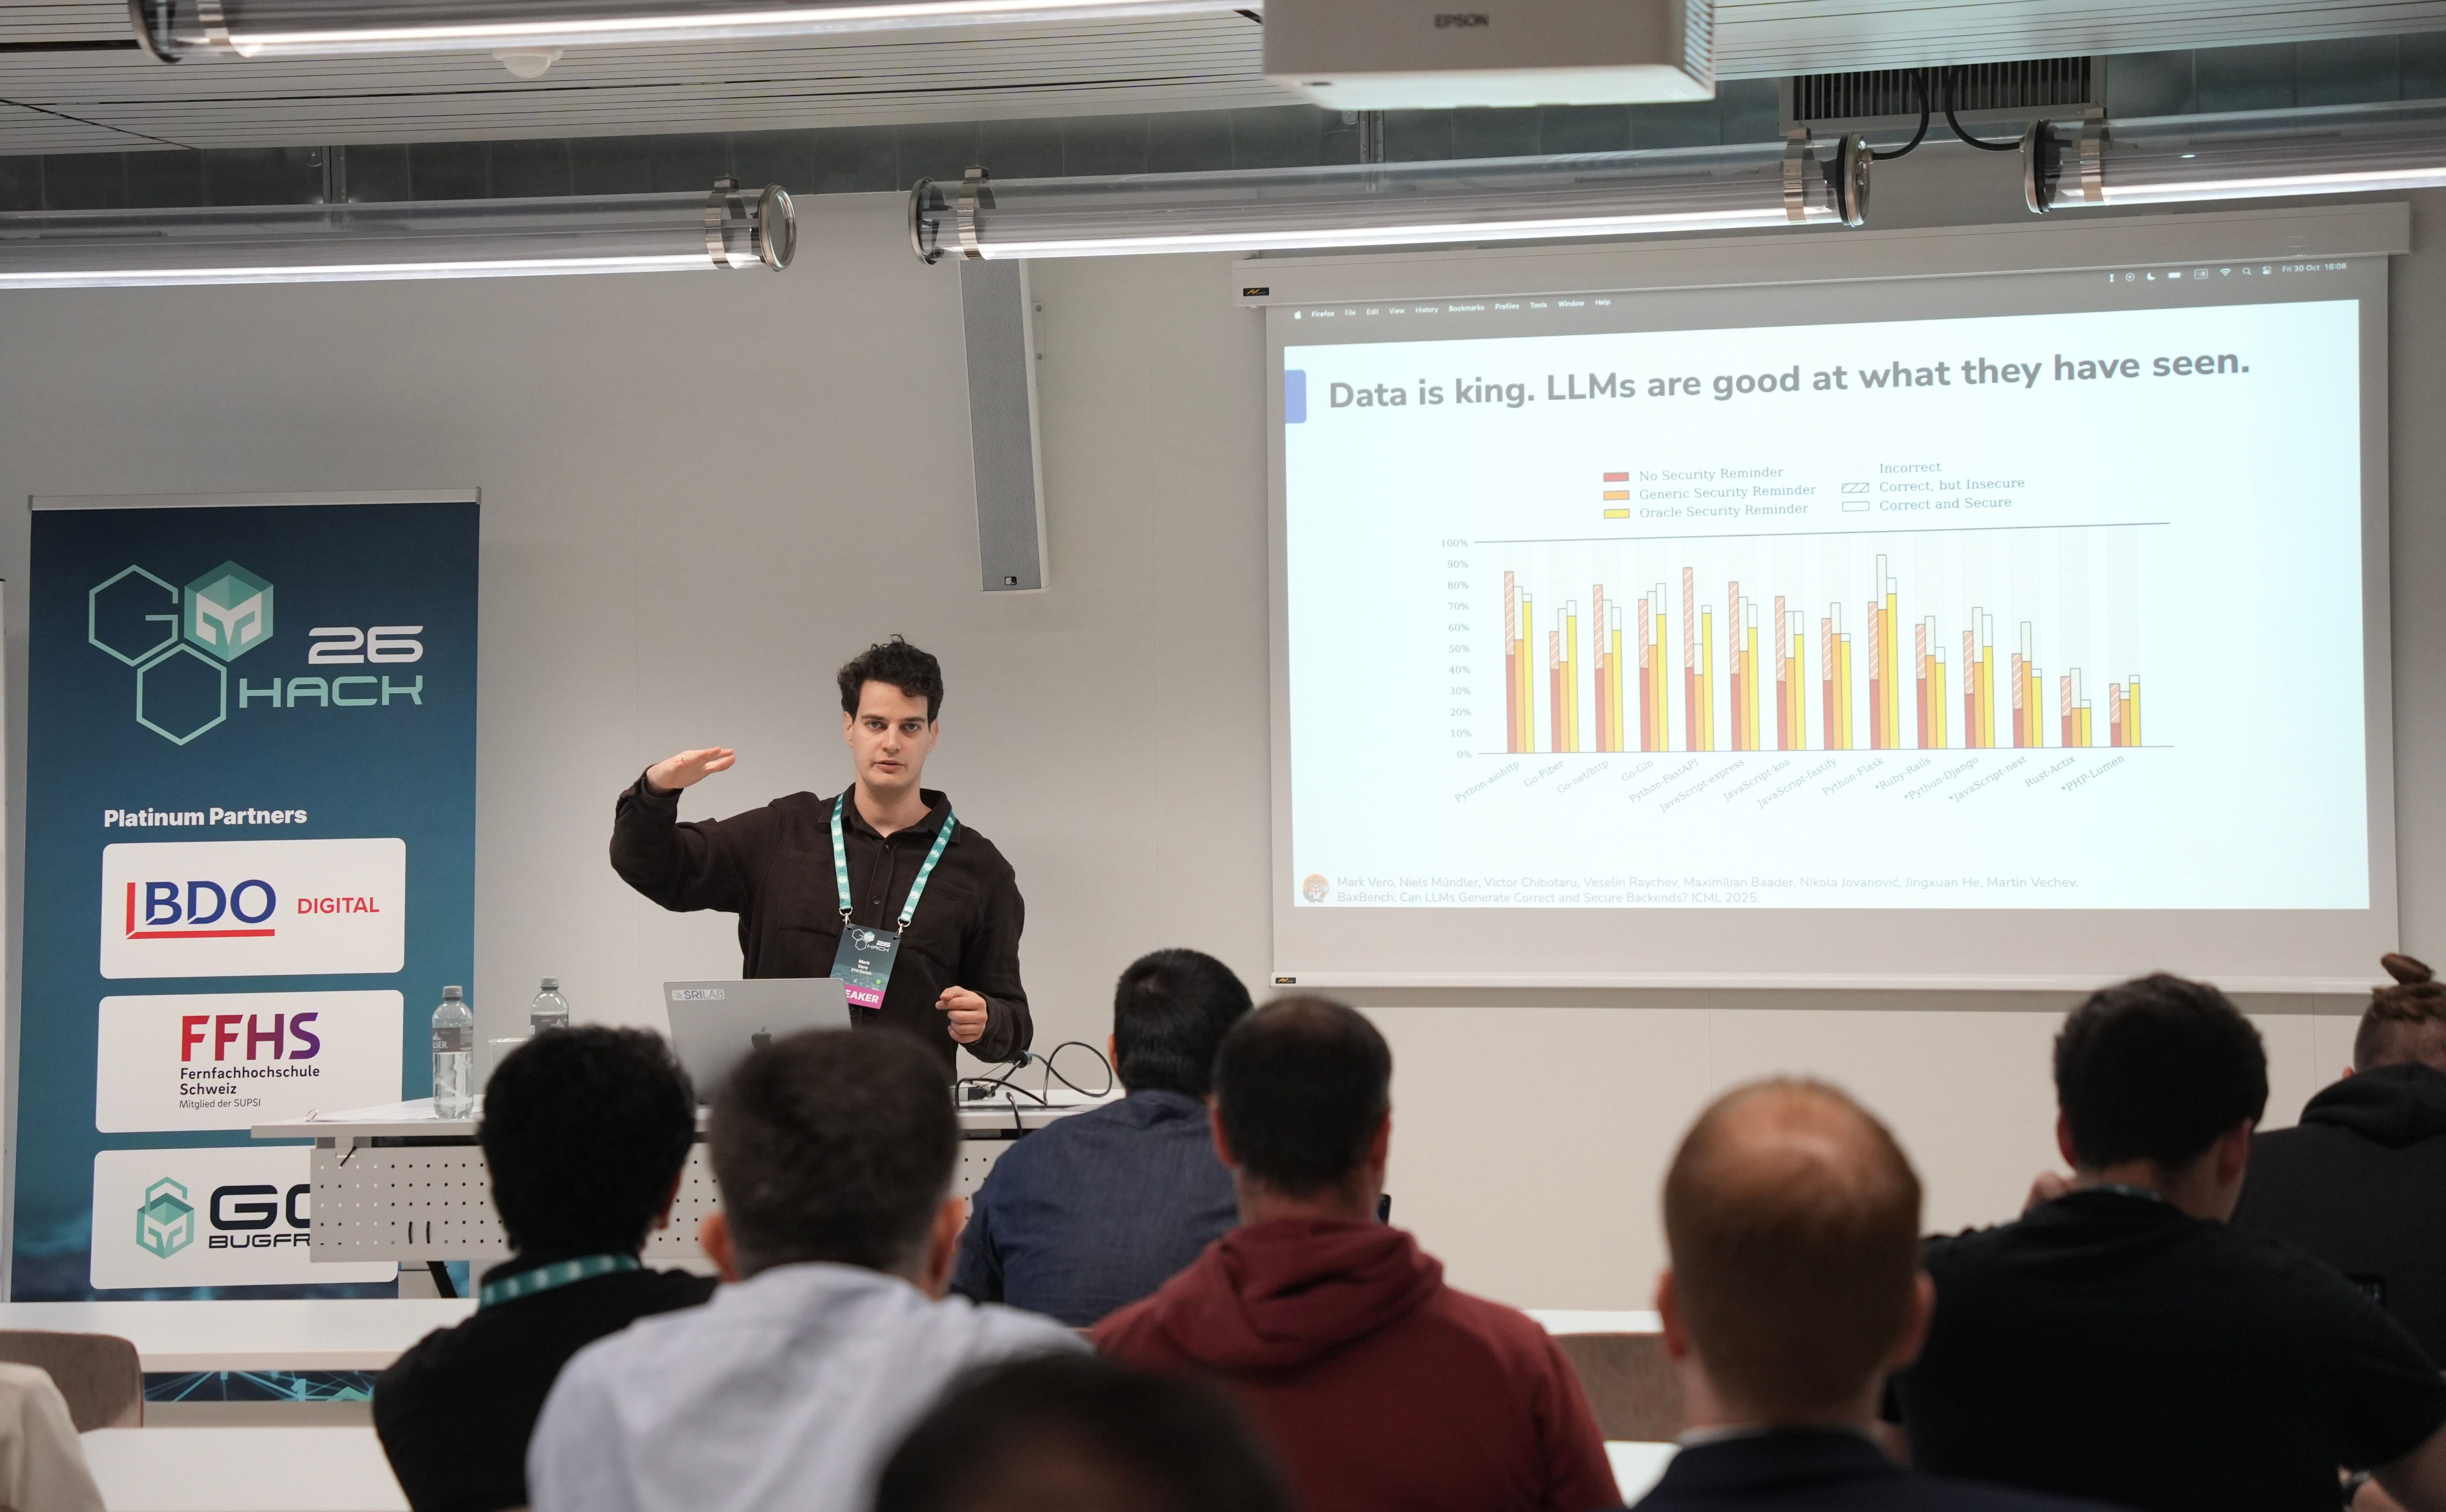
Doch die Diskussionen am GOhack26 zeigten auch die Grenzen auf. KI-generierte Ergebnisse müssen überprüft, Entscheidungen eingeordnet und Risiken im jeweiligen Geschäftskontext bewertet werden. Nicht überall, wo KI draufsteht, entsteht automatisch ein Mehrwert.
Je mehr Aufgaben wir an KI delegieren, desto wichtiger werden menschliches Urteilsvermögen, kritisches Denken und klare Verantwortlichkeiten. Das gilt für die Arbeit von Security-Teams genauso wie für strategische Entscheidungen in Unternehmen.
Von Hacker-Mindset bis Krisenmanagement: Lernen aus der Praxis
Neben den strategischen Fragen bot das zweitägige EDU-Programm zahlreiche Gelegenheiten, Wissen zu vertiefen und neue Fähigkeiten auszuprobieren.
In den parallelen Business- und Tech-Tracks ging es unter anderem um Cyberresilienz, digitale Identitäten, Social Engineering, Kryptografie und aktuelle Angriffstechniken. Praxisbeispiele zeigten, wo Unternehmen im Alltag vor Herausforderungen stehen und welche Lösungsansätze sich bewähren.
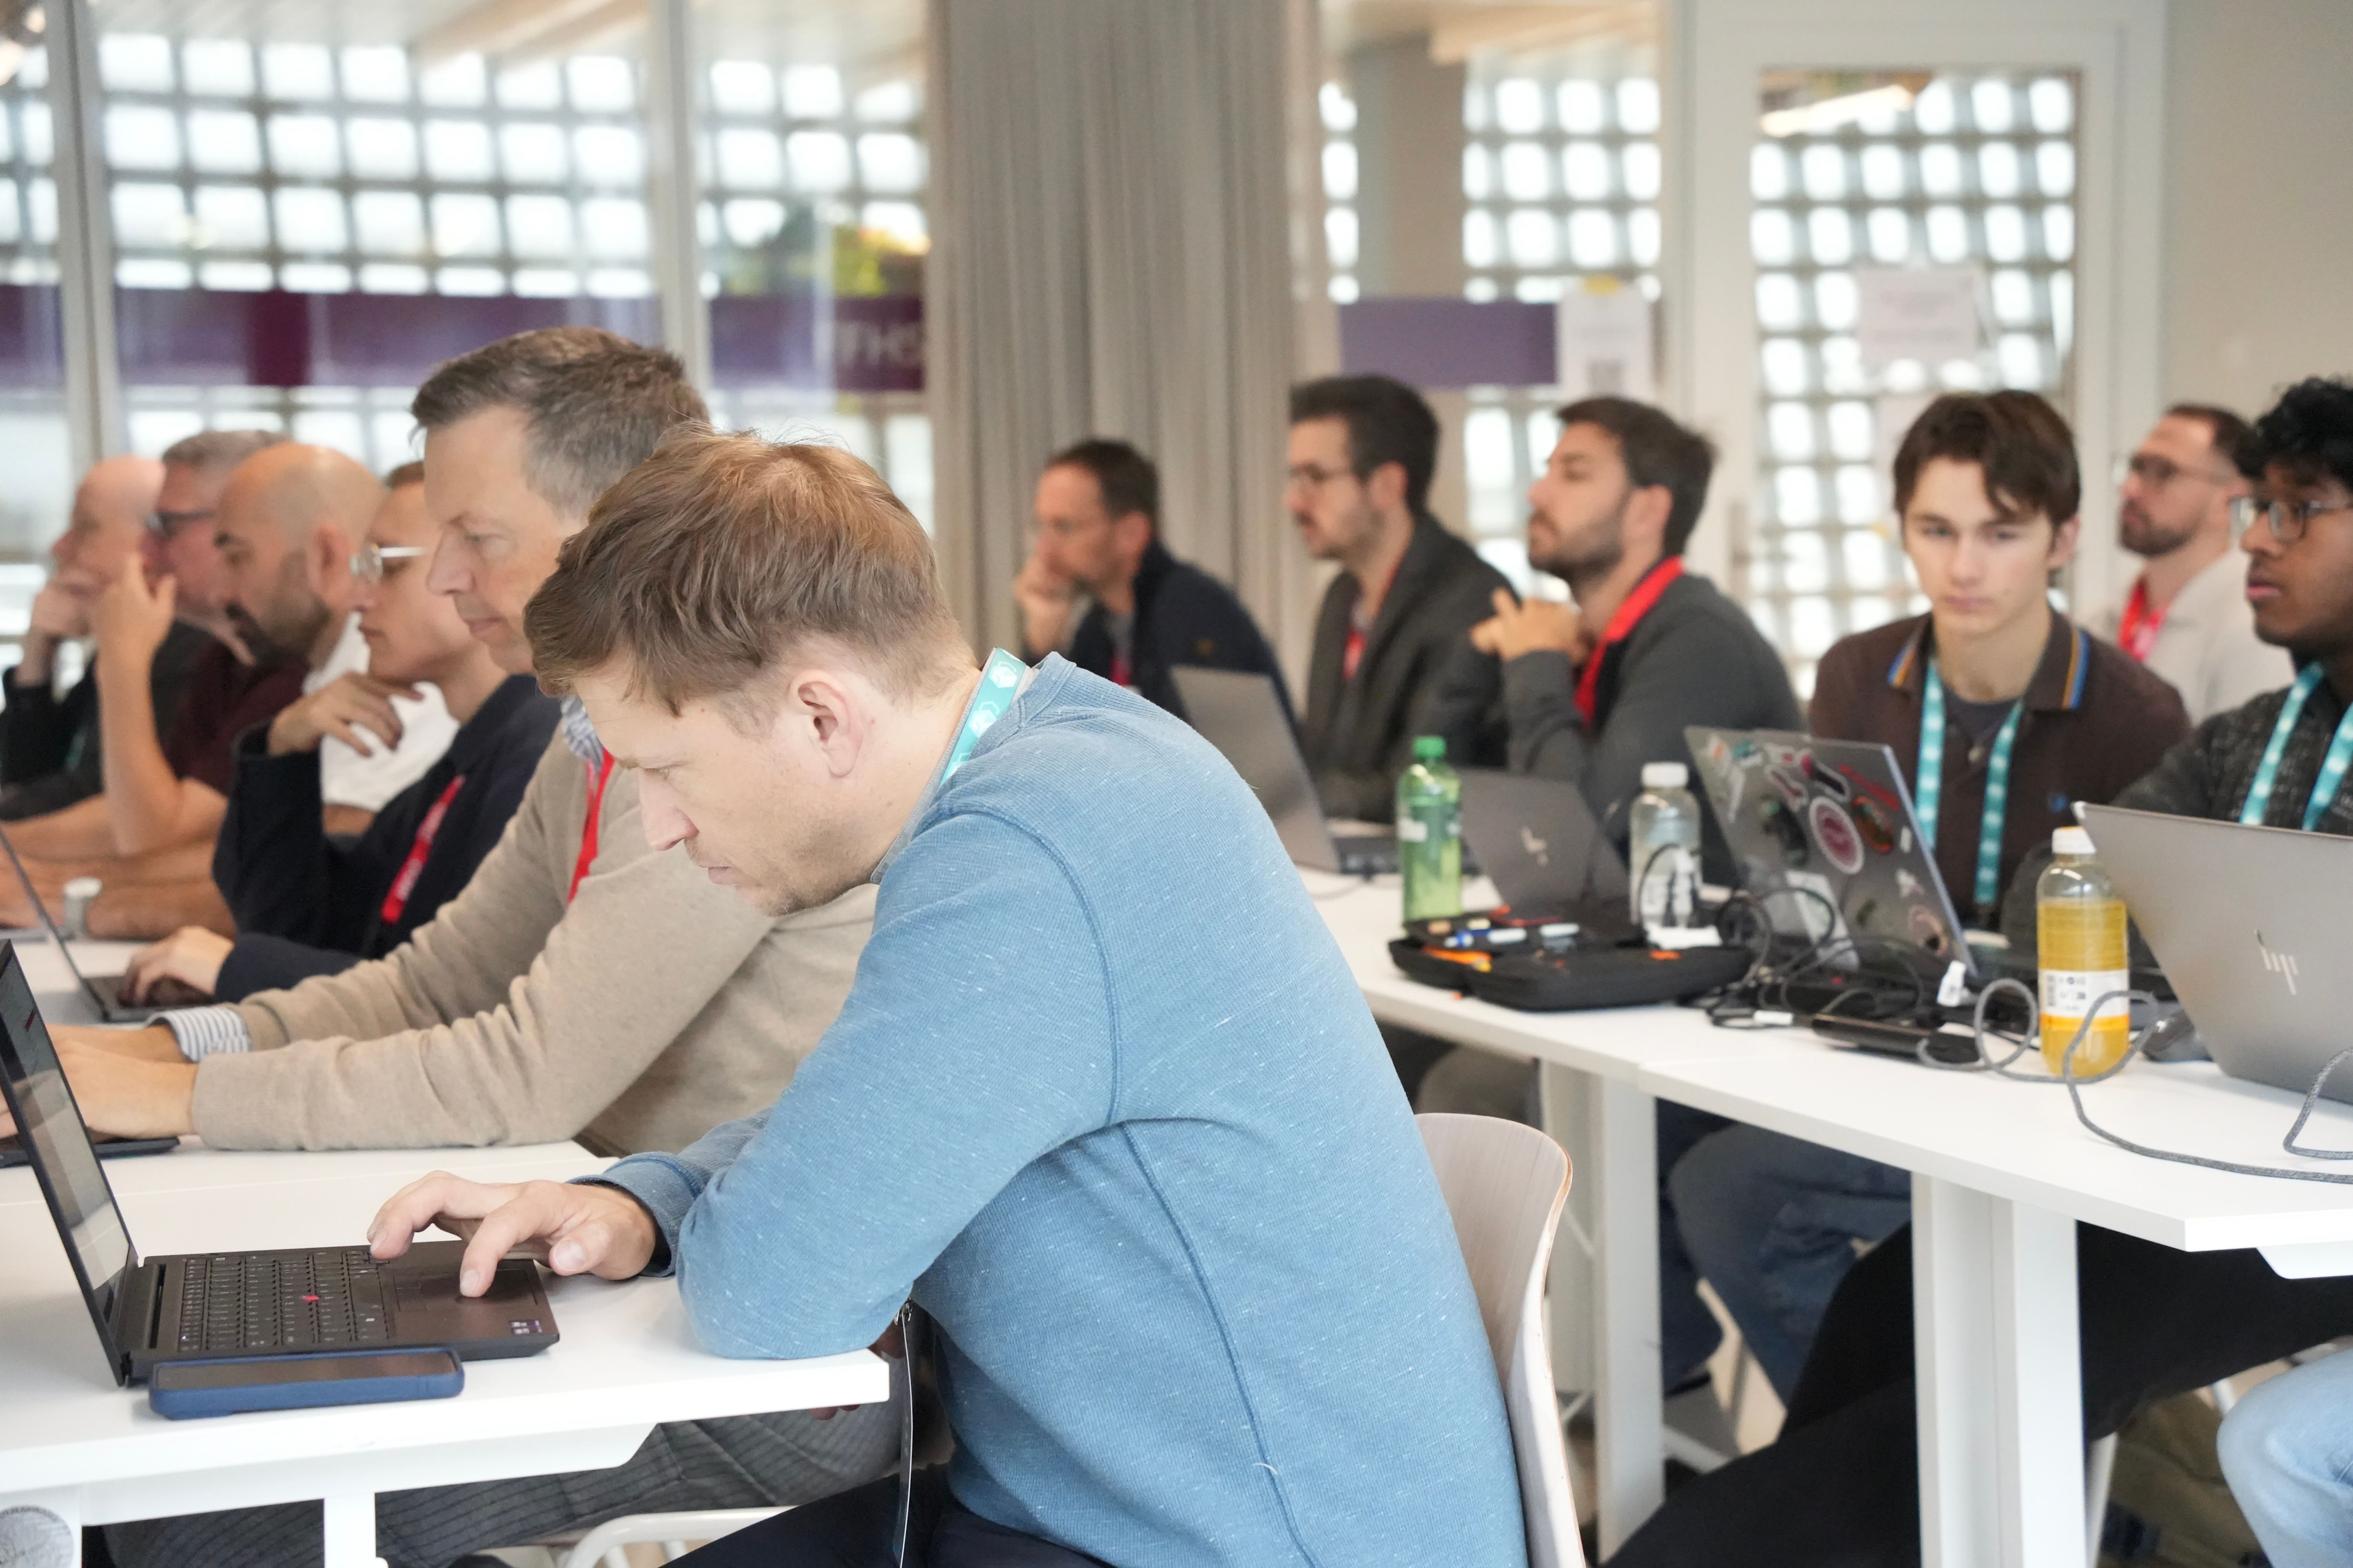
Auch das aktive Lernen kam nicht zu kurz. Im Hack-The-Box-Workshop konnten Teilnehmende ihre technischen Fähigkeiten trainieren. Beim interaktiven Security Poker mit BDO Digital mussten sie unter Zeitdruck Sicherheitsentscheidungen treffen und Cyberrisiken gegeneinander abwägen.
Für einen Perspektivenwechsel sorgte SWITCH mit dem Rollenspiel «Piece of Cake». Hier erlebten die Teilnehmenden, wie Vertrauen und menschliches Verhalten durch Social Engineering ausgenutzt werden können.
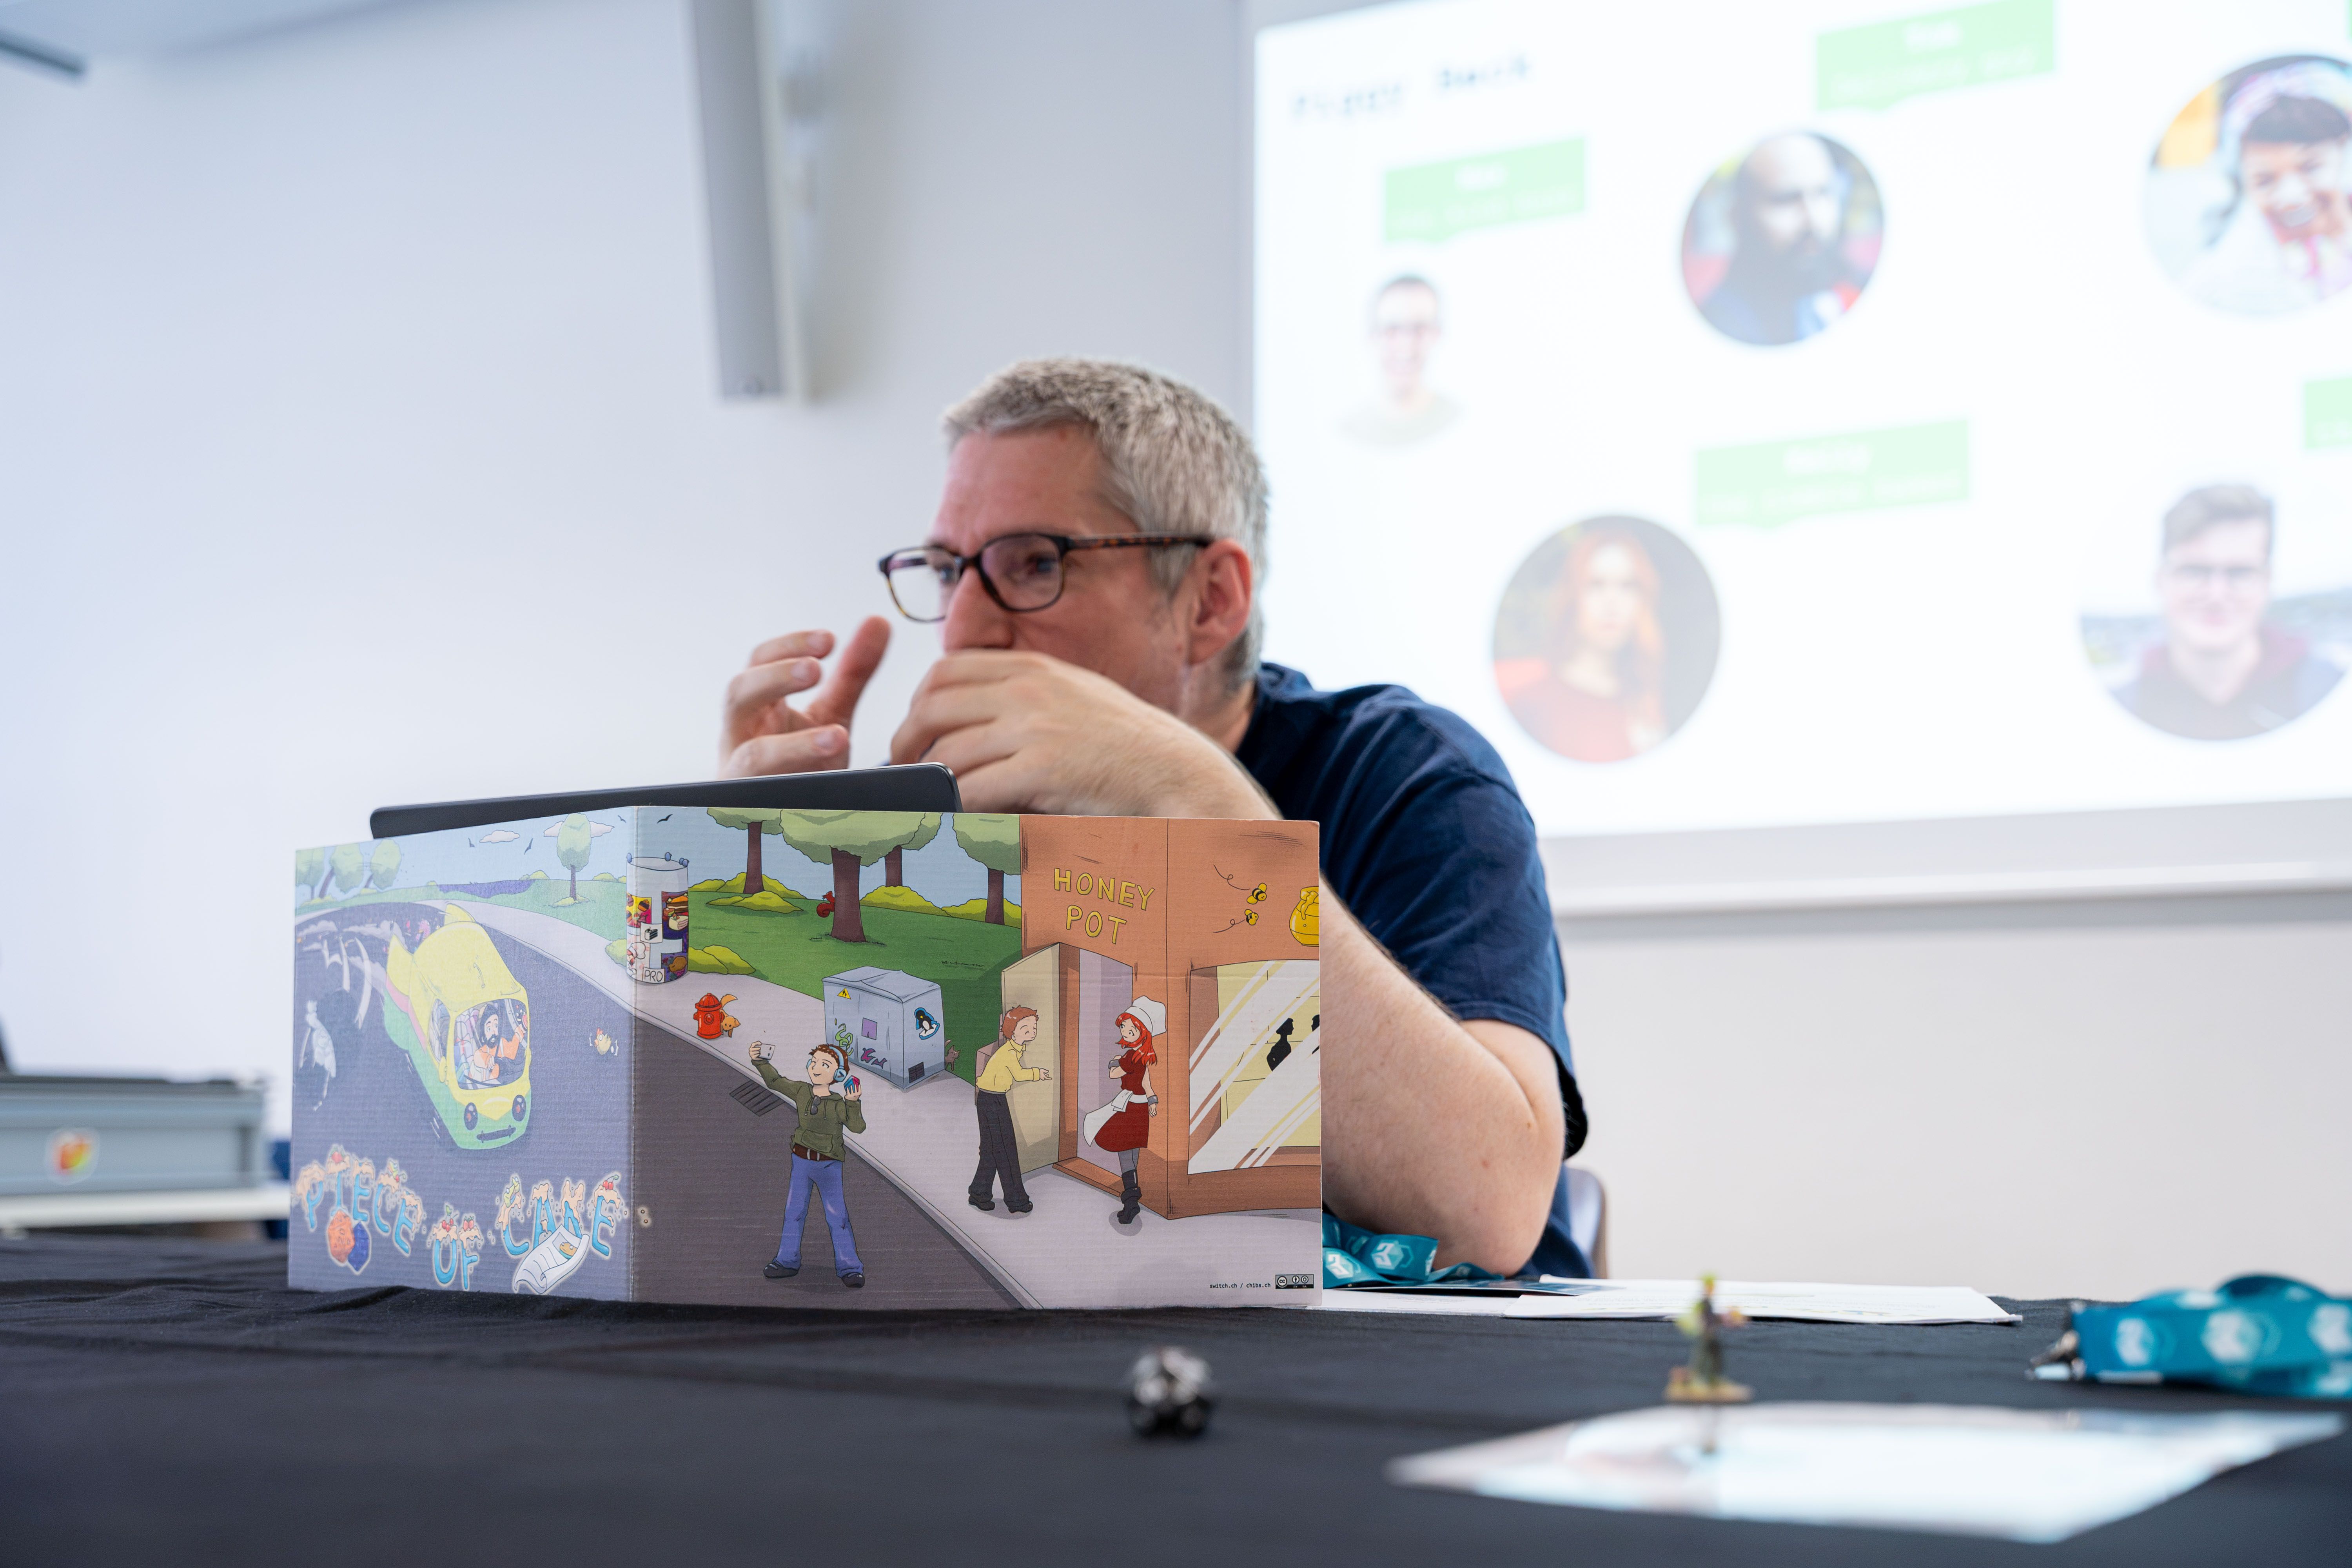
Diese Mischung aus Theorie, Praxis und spielerischen Elementen gehört zum Konzept von GOhack. Denn Cybersecurity lernt man nicht nur durch Zuhören, sondern auch durch Ausprobieren und gemeinsames Erleben.
Live Bug Bounty: Wenn aus Theorie Praxis wird
Während in den Vortragsräumen über Risiken und Schutzmassnahmen diskutiert wurde, stellten Ethical Hacker ihr Können direkt unter Beweis.
Bei der Live Bug Bounty Challenge untersuchten sie während rund 30 Stunden die realen Systeme von zehn teilnehmenden Organisationen auf Sicherheitslücken. Dabei ging es nicht nur um den Wettbewerb und die ausgelobten Bounties, sondern vor allem darum, Schwachstellen zu entdecken, bevor sie von Kriminellen ausgenutzt werden können.
Auch Hack for Good war wieder Teil von GOhack. In diesem Jahr stand die Krebsliga Schweiz im Mittelpunkt der Initiative, die Ethical Hacking mit einem gemeinnützigen Zweck verbindet.
Die Ergebnisse der Live Bug Bounty Challenge und die Hack-for-Good-Initiative beleuchten wir in separaten Beiträgen.
Zwei Tage, viele Begegnungen und ein gemeinsames Ziel
Was bleibt nach zwei intensiven Tagen GOhack26? Neue Erkenntnisse über aktuelle Cyberrisiken, praktische Ideen für den Arbeitsalltag und spannende Diskussionen über die Zukunft der Cybersicherheit. Vor allem aber viele persönliche Begegnungen und neue Verbindungen innerhalb der Community.
Cybersecurity lebt davon, dass Wissen geteilt wird und Menschen mit unterschiedlichen Perspektiven gemeinsam nach besseren Lösungen suchen. Genau dafür möchten wir mit GOhack eine Plattform schaffen.
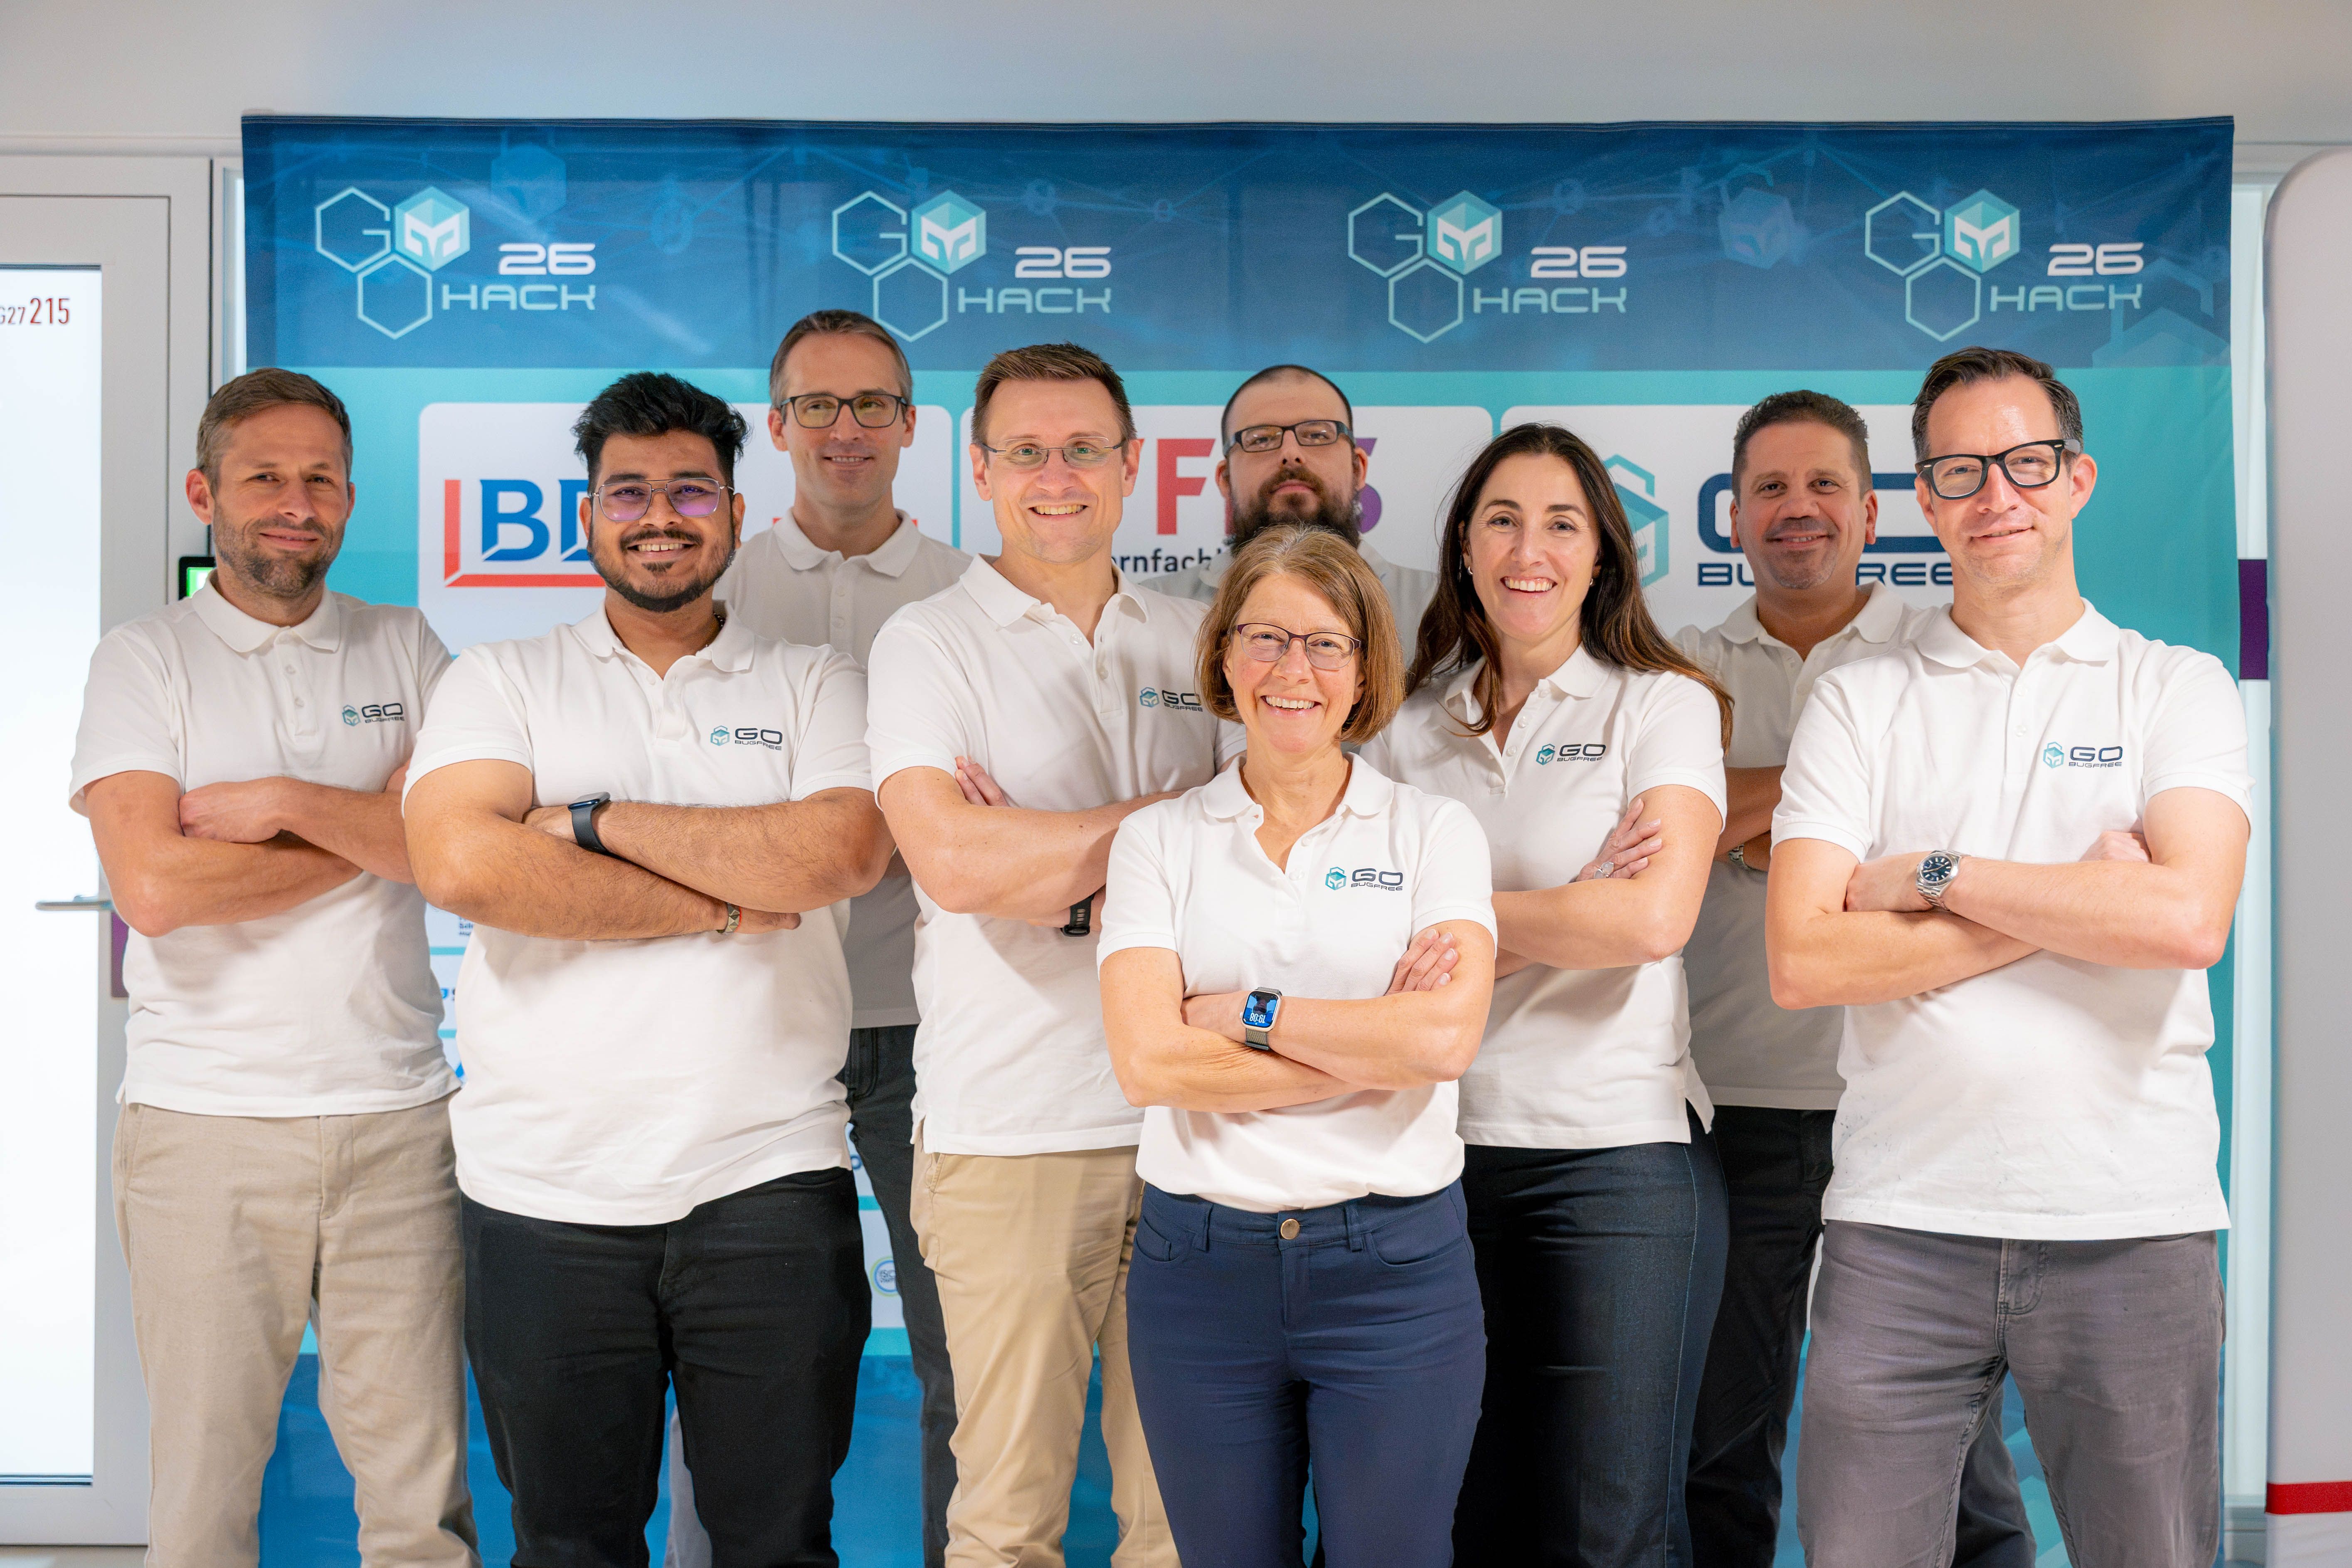
Ein herzliches Dankeschön an alle Speaker, Workshop-Leiterinnen und -Leiter, Ethical Hacker, Teilnehmenden, Partner sowie Helferinnen und Helfer, die GOhack26 möglich gemacht haben. Ein besonderer Dank gilt unseren langjährigen Platin-Partnern FFHS und BDO Digital.
Wir freuen uns, dass wir die Community auch dieses Jahr wieder in Zürich zusammenbringen konnten.